病毒利用安全產品模塊劫持流量攻擊安全軟件的威脅與對策
在現代網絡環境中,安全產品本應是保護系統的第一道防線,然而一些惡意軟件卻巧妙地利用安全軟件的模塊漏洞來劫持網絡流量,進而對其他安全軟件發起攻擊。這種現象不僅暴露了安全生態系統的潛在脆弱性,還對企業和個人用戶的信息安全構成了嚴重威脅。
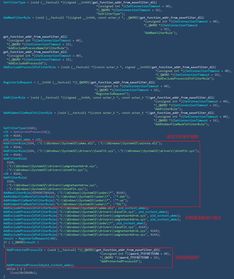
病毒通常通過識別并利用安全產品中的合法模塊,如防火墻、流量監控或身份驗證組件,來執行惡意操作。例如,某些惡意代碼會注入到安全軟件的進程中,篡改其網絡配置,從而重定向或攔截正常的數據流。這種劫持行為使得病毒能夠繞過傳統的檢測機制,同時利用被感染的安全軟件作為跳板,攻擊同一網絡中的其他防護工具,導致防御體系崩潰。
攻擊者可能采用的技術包括模塊注入、API掛鉤或權限提升,以獲取對安全產品功能的控制。一旦得手,病毒不僅能竊取敏感信息,還能發起分布式拒絕服務(DDoS)攻擊或傳播勒索軟件,造成大面積服務中斷和數據損失。這種攻擊方式往往難以被常規殺毒軟件識別,因為惡意活動隱藏在合法進程內部,增加了檢測和響應的復雜性。
為了應對這種威脅,網絡與信息安全軟件開發必須注重模塊隔離、行為監控和實時更新。開發者應在設計階段就嵌入縱深防御策略,例如采用沙箱環境運行關鍵模塊,實施最小權限原則以防止未授權訪問。引入基于機器學習的異常檢測系統,可以實時分析網絡流量和進程行為,快速識別劫持跡象。用戶端則應定期更新安全軟件補丁,避免使用未經驗證的第三方模塊,并部署多層防護方案,如入侵檢測系統(IDS)和端點保護平臺(EPP)。
隨著網絡攻擊手段的不斷演進,安全軟件自身的安全性已成為重中之重。通過加強模塊安全性和提升整體防御韌性,我們才能有效抵御病毒利用安全產品發起的流量劫持攻擊,確保網絡環境的穩定與可信。
如若轉載,請注明出處:http://www.yzyhxs.com/product/8.html
更新時間:2026-11-03 12:07:14